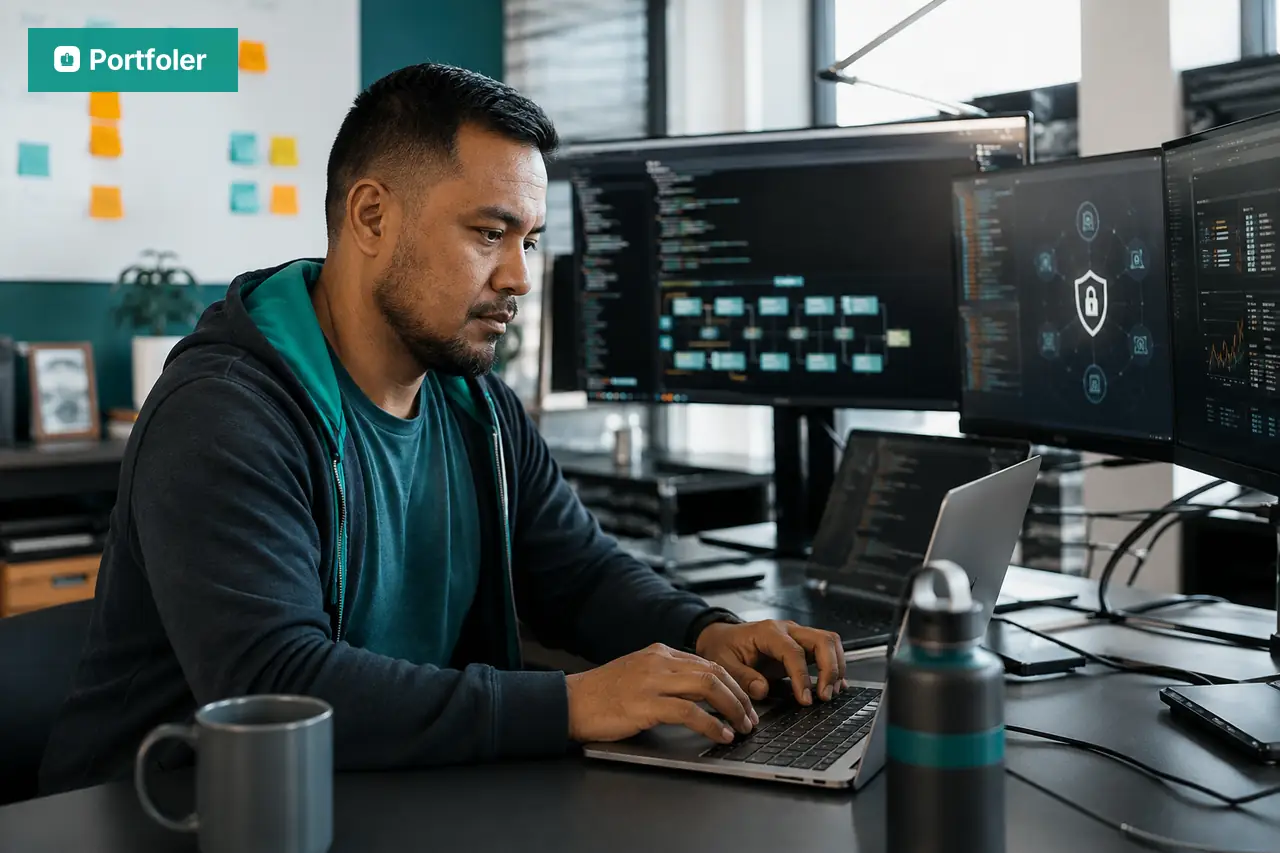
L'ingénieur DevSecOps intègre la sécurité dès le début de la chaîne de livraison logicielle, selon le principe du « shift-left ». Au lieu de contrôler la sécurité en fin de cycle, il l'inscrit dans chaque étape du développement et du déploiement. Un profil rare, à la croisée du DevOps et de la cybersécurité, aujourd'hui très recherché.
Description du métier
L'ingénieur DevSecOps automatise à la fois la sécurité et le déploiement. Il intègre les contrôles de sécurité directement dans les pipelines d'intégration et de déploiement continus (CI/CD), de sorte que chaque livraison soit analysée avant d'atteindre la production. Il sécurise les conteneurs, l'infrastructure as code et la gestion des secrets.
Là où le DevOps unifie développement et exploitation, le DevSecOps ajoute une troisième dimension : la sécurité devient une responsabilité partagée et automatisée, et non une étape isolée. L'objectif est de détecter les vulnérabilités au plus tôt, de réduire la surface d'attaque et de garantir la conformité sans ralentir la livraison.
Missions principales
- Sécuriser les pipelines CI/CD (signatures, contrôle des dépendances, gestion des accès).
- Intégrer l'analyse statique et dynamique du code (SAST/DAST) dans les chaînes de build.
- Gérer les secrets et les certificats (Vault, rotation, chiffrement).
- Durcir les conteneurs et l'orchestration Kubernetes (images, politiques réseau, RBAC).
- Réaliser le threat modeling et corriger les vulnérabilités identifiées.
- Assurer la veille sécurité et la conformité aux référentiels (ISO 27001, SOC 2, RGPD).
Compétences requises
Hard skills : CI/CD sécurisé, analyse SAST/DAST, Kubernetes, infrastructure as code (IaC), Docker, gestion des secrets, threat modeling et conformité. La maîtrise d'outils comme GitLab CI, SonarQube, Snyk, Terraform, Vault et Kubernetes est déterminante sur le marché.
Soft skills : vigilance permanente, pédagogie sur les enjeux de sécurité, collaboration étroite avec les équipes dev et ops, esprit d'analyse et capacité à arbitrer entre risque et vitesse de livraison.
Salaires dans le monde
L'ingénieur DevSecOps est un profil rare et très valorisé, car il combine deux compétences déjà rares prises séparément : le DevOps et la cybersécurité. Sa rémunération se situe généralement au-dessus de celle d'un DevOps classique. Le tableau des salaires par pays ci-dessous donne des fourchettes brutes annuelles indicatives, en monnaie locale, pour un profil confirmé à senior. La rareté du profil tire les grilles vers le haut de l'échelle salariale tech.
Parcours de carrière
Le métier offre une progression claire, quel que soit le pays :
- Confirmé (3 – 6 ans) : autonomie sur les pipelines sécurisés, intégration des outils SAST/DAST, gestion des secrets.
- Senior (6 – 10 ans) : stratégie de sécurité applicative, durcissement Kubernetes, threat modeling, mentoring.
- Lead (10+ ans) : pilotage d'une équipe sécurité, définition des standards, gouvernance des pipelines à l'échelle.
- Expert : architecte sécurité ou RSSI (responsable de la sécurité des systèmes d'information), avec une rémunération nettement au-dessus des fourchettes senior.
Le télétravail et les contrats internationaux permettent à de nombreux DevSecOps d'accéder à des grilles de salaire étrangères depuis leur pays de résidence.
Formation & études
Il n'existe pas de parcours unique. Les voies les plus courantes :
- Bac+5 en informatique, cybersécurité ou génie logiciel (écoles d'ingénieurs, masters spécialisés).
- Évolution depuis le DevOps ou la sécurité applicative, très fréquente sur ce métier.
- Certifications reconnues : CKA et CKS (sécurité Kubernetes), OSCP (test d'intrusion), ainsi que des certifications cloud sécurité, qui pèsent lourd sur le marché.
Le marché valorise davantage les compétences démontrées et les projets réels que le diplôme seul.
Débouchés et secteurs
L'ingénieur DevSecOps est recherché dans tous les secteurs où la sécurité est critique : fintech, fournisseurs cloud, éditeurs SaaS, défense, secteurs régulés (santé, banque, assurance) et sociétés de services numériques (ESN). La multiplication des attaques et le durcissement des exigences de conformité en font un profil durablement rare, avec de nombreuses opportunités en télétravail international.
En résumé
Un métier stratégique, transverse et très bien rémunéré, à la croisée du DevOps et de la cybersécurité. Si vous intégrez la sécurité au cœur de la chaîne de livraison, créez votre profil sur Portfoler.com et attirez les projets et recruteurs qui correspondent à vos ambitions.
 États-Unis
 Royaume-Uni
 Allemagne
 France
 Canada
 Émirats arabes unis
 Maroc
 Inde
 Espagne
 Australie