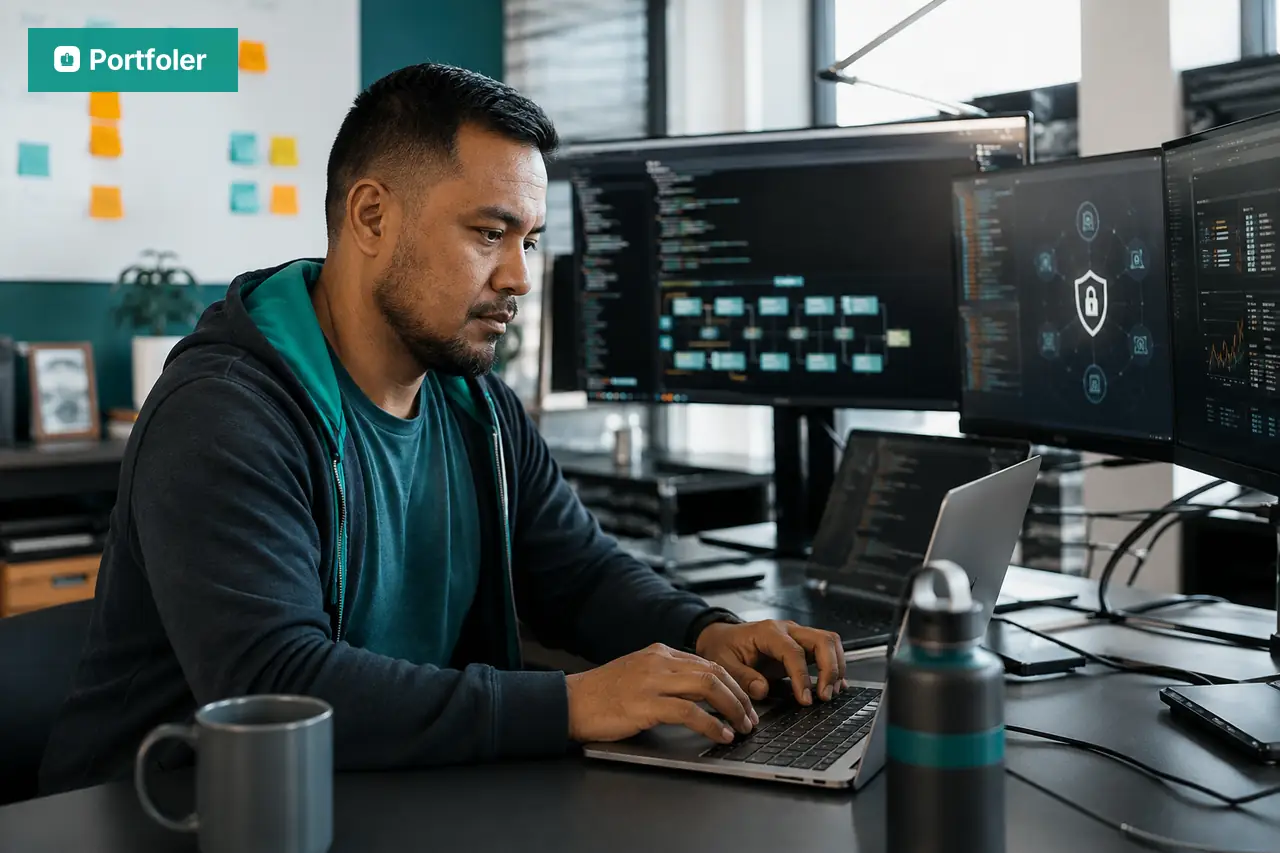
El ingeniero DevSecOps integra la seguridad desde el inicio de la cadena de entrega de software, según el principio del «shift-left». En lugar de controlar la seguridad al final del ciclo, la incorpora en cada etapa del desarrollo y del despliegue. Un perfil escaso, en la intersección del DevOps y la ciberseguridad, muy demandado en la actualidad.
Descripción del puesto
El ingeniero DevSecOps automatiza a la vez la seguridad y el despliegue. Integra los controles de seguridad directamente en las canalizaciones de integración y despliegue continuos (CI/CD), de modo que cada entrega se analice antes de llegar a producción. Asegura los contenedores, la infraestructura como código y la gestión de secretos.
Donde el DevOps unifica desarrollo y operaciones, el DevSecOps añade una tercera dimensión: la seguridad se convierte en una responsabilidad compartida y automatizada, y no en una etapa aislada. El objetivo es detectar las vulnerabilidades lo antes posible, reducir la superficie de ataque y garantizar el cumplimiento sin ralentizar la entrega.
Funciones principales
- Asegurar las canalizaciones CI/CD (firmas, control de dependencias, gestión de accesos).
- Integrar el análisis estático y dinámico del código (SAST/DAST) en las cadenas de compilación.
- Gestionar los secretos y los certificados (Vault, rotación, cifrado).
- Reforzar los contenedores y la orquestación Kubernetes (imágenes, políticas de red, RBAC).
- Realizar el threat modeling y corregir las vulnerabilidades identificadas.
- Mantener la vigilancia de seguridad y el cumplimiento de los marcos normativos (ISO 27001, SOC 2, RGPD).
Competencias requeridas
Competencias técnicas: CI/CD seguro, análisis SAST/DAST, Kubernetes, infraestructura como código (IaC), Docker, gestión de secretos, threat modeling y cumplimiento. El dominio de herramientas como GitLab CI, SonarQube, Snyk, Terraform, Vault y Kubernetes es determinante en el mercado.
Competencias personales: vigilancia permanente, capacidad de explicar con claridad los retos de seguridad, colaboración estrecha con los equipos de desarrollo y operaciones, sentido analítico y criterio para equilibrar riesgo y velocidad de entrega.
Salarios en el mundo
El ingeniero DevSecOps es un perfil escaso y muy valorado, ya que combina dos competencias que por separado ya son raras: el DevOps y la ciberseguridad. Su remuneración suele situarse por encima de la de un DevOps convencional. La tabla de salarios por país que figura a continuación ofrece rangos brutos anuales orientativos, en moneda local, para un perfil consolidado o sénior. La escasez del perfil eleva los rangos hacia la parte alta de la escala salarial del sector tecnológico.
Trayectoria profesional
La profesión ofrece una progresión clara, sea cual sea el país:
- Consolidado (3 – 6 años): autonomía en las canalizaciones seguras, integración de herramientas SAST/DAST, gestión de secretos.
- Sénior (6 – 10 años): estrategia de seguridad de aplicaciones, refuerzo de Kubernetes, threat modeling, mentoría.
- Lead (más de 10 años): dirección de un equipo de seguridad, definición de estándares, gobernanza de las canalizaciones a escala.
- Experto: arquitecto de seguridad o CISO (responsable de la seguridad de los sistemas de información), con una remuneración muy por encima de los rangos sénior.
El teletrabajo y los contratos internacionales permiten a muchos DevSecOps acceder a escalas salariales extranjeras desde su país de residencia.
Formación y estudios
No existe un itinerario único. Las vías más habituales:
- Máster (5 años de estudios superiores) en informática, ciberseguridad o ingeniería de software (escuelas de ingeniería, másteres especializados).
- Evolución desde el DevOps o la seguridad de aplicaciones, muy frecuente en esta profesión.
- Certificaciones reconocidas: CKA y CKS (seguridad de Kubernetes), OSCP (test de intrusión), así como certificaciones de seguridad en la nube, que tienen mucho peso en el mercado.
El mercado valora más las competencias demostradas y los proyectos reales que el título por sí solo.
Salidas y sectores
El ingeniero DevSecOps es demandado en todos los sectores donde la seguridad es crítica: fintech, proveedores de nube, editores SaaS, defensa, sectores regulados (salud, banca, seguros) y empresas de servicios digitales. El aumento de los ataques y el endurecimiento de las exigencias de cumplimiento lo convierten en un perfil escaso de forma duradera, con numerosas oportunidades de teletrabajo internacional.
En resumen
Una profesión estratégica, transversal y muy bien remunerada, en la intersección del DevOps y la ciberseguridad. Si integras la seguridad en el corazón de la cadena de entrega, crea tu perfil en Portfoler.com y atrae los proyectos y reclutadores que se ajustan a tus ambiciones.
 Estados Unidos
 Reino Unido
 Alemania
 Francia
 Canadá
 Emiratos Árabes Unidos
 Marruecos
 India
 España
 Australia