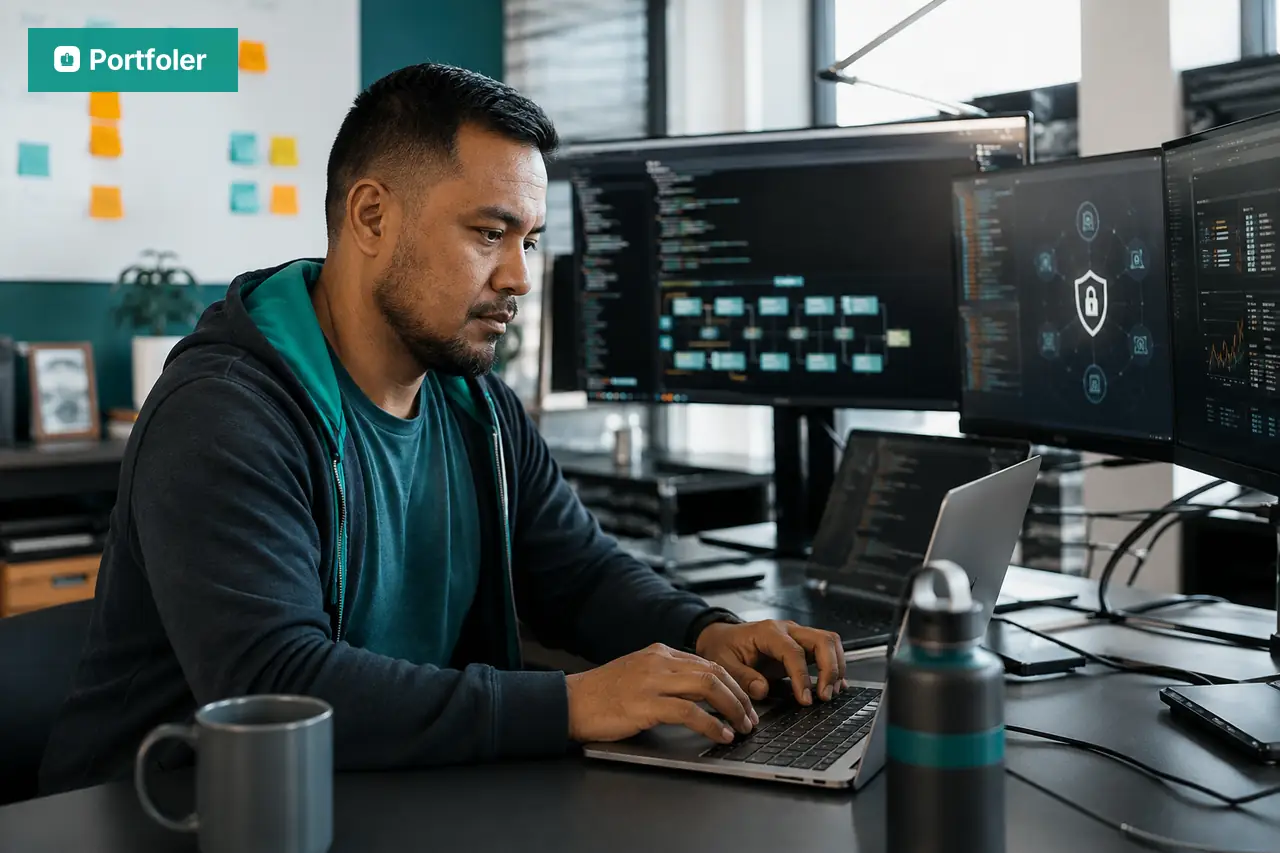
يدمج مهندس DevSecOps الأمن منذ بداية سلسلة تسليم البرمجيات وفق مبدأ «التحول إلى اليسار» (shift-left). فبدلاً من مراقبة الأمن في نهاية الدورة، يُدرجه في كل مرحلة من مراحل التطوير والنشر. إنه ملف نادر يقع عند تقاطع DevOps والأمن السيبراني، ومطلوب بشدة اليوم.
وصف المهنة
يقوم مهندس DevSecOps بأتمتة الأمن والنشر معاً. فهو يدمج ضوابط الأمن مباشرة في خطوط أنابيب التكامل والنشر المستمرين (CI/CD)، بحيث يُفحص كل إصدار قبل وصوله إلى الإنتاج. كما يؤمّن الحاويات والبنية التحتية كشيفرة وإدارة الأسرار.
وحيث يوحّد DevOps بين التطوير والتشغيل، يضيف DevSecOps بُعداً ثالثاً: يصبح الأمن مسؤولية مشتركة ومؤتمتة، لا مرحلة منعزلة. والهدف هو اكتشاف الثغرات في أبكر وقت ممكن، وتقليص سطح الهجوم، وضمان الامتثال دون إبطاء عملية التسليم.
المهام الأساسية
- تأمين خطوط أنابيب CI/CD (التوقيعات، مراقبة التبعيات، إدارة الوصول).
- دمج التحليل الساكن والديناميكي للشيفرة (SAST/DAST) في سلاسل البناء.
- إدارة الأسرار والشهادات (Vault، التدوير، التشفير).
- تعزيز حماية الحاويات وتنسيق Kubernetes (الصور، سياسات الشبكة، RBAC).
- إجراء نمذجة التهديدات (threat modeling) ومعالجة الثغرات المكتشفة.
- متابعة يقظة الأمن وضمان الامتثال للمعايير (ISO 27001، SOC 2، اللائحة العامة لحماية البيانات).
المهارات المطلوبة
المهارات التقنية: CI/CD آمن، تحليل SAST/DAST، Kubernetes، البنية التحتية كشيفرة (IaC)، Docker، إدارة الأسرار، نمذجة التهديدات والامتثال. ويُعدّ إتقان أدوات مثل GitLab CI وSonarQube وSnyk وTerraform وVault وKubernetes عاملاً حاسماً في سوق العمل.
المهارات الشخصية: يقظة دائمة، والقدرة على شرح رهانات الأمن بوضوح، والتعاون الوثيق مع فرق التطوير والتشغيل، وروح التحليل، والقدرة على الموازنة بين المخاطر وسرعة التسليم.
الرواتب حول العالم
مهندس DevSecOps ملف نادر وذو قيمة عالية، لأنه يجمع بين مهارتين نادرتين بالفعل كلٌّ على حدة: DevOps والأمن السيبراني. وغالباً ما يكون راتبه أعلى من راتب مهندس DevOps التقليدي. يعرض جدول الرواتب حسب البلد أدناه نطاقات إجمالية سنوية إرشادية، بالعملة المحلية، لملف من المستوى المتوسط إلى الأول (senior). وندرة الملف تدفع النطاقات نحو أعلى السلم الراتبي في قطاع التقنية.
المسار المهني
توفّر المهنة تدرجاً واضحاً، أياً كان البلد:
- متوسط (3 – 6 سنوات): استقلالية في خطوط الأنابيب الآمنة، ودمج أدوات SAST/DAST، وإدارة الأسرار.
- أول/Senior (6 – 10 سنوات): استراتيجية أمن التطبيقات، وتعزيز حماية Kubernetes، ونمذجة التهديدات، والإرشاد.
- قائد/Lead (أكثر من 10 سنوات): قيادة فريق أمن، وتحديد المعايير، وحوكمة خطوط الأنابيب على نطاق واسع.
- خبير: مهندس أمن معماري أو مدير أمن نظم المعلومات (RSSI/CISO)، براتب يفوق بوضوح نطاقات مستوى senior.
كما يتيح العمل عن بُعد والعقود الدولية للكثير من مهندسي DevSecOps الوصول إلى سلالم رواتب أجنبية من بلد إقامتهم.
التكوين والدراسة
لا يوجد مسار وحيد. وأكثر الطرق شيوعاً:
- شهادة الماستر (خمس سنوات تعليم عالٍ) في المعلوماتية أو الأمن السيبراني أو هندسة البرمجيات (مدارس الهندسة، الماسترات المتخصصة).
- التطوّر انطلاقاً من DevOps أو أمن التطبيقات، وهو أمر شائع جداً في هذه المهنة.
- شهادات معترف بها: CKA وCKS (أمن Kubernetes)، وOSCP (اختبار الاختراق)، إضافة إلى شهادات أمن السحابة، ولها وزن كبير في سوق العمل.
يقدّر السوق المهارات المُثبَتة والمشاريع الواقعية أكثر من الشهادة وحدها.
الآفاق والقطاعات
مهندس DevSecOps مطلوب في جميع القطاعات التي يكون فيها الأمن حرجاً: التقنية المالية (fintech)، ومزودو الخدمات السحابية، وناشرو SaaS، والدفاع، والقطاعات المنظّمة (الصحة، البنوك، التأمين)، وشركات الخدمات الرقمية. ويجعل تزايد الهجمات وتشديد متطلبات الامتثال منه ملفاً نادراً بشكل دائم، مع فرص عديدة للعمل عن بُعد على المستوى الدولي.
الخلاصة
مهنة استراتيجية وعابرة للتخصصات وذات أجر مرتفع جداً، تقع عند تقاطع DevOps والأمن السيبراني. إذا كنت تدمج الأمن في قلب سلسلة التسليم، أنشئ ملفك على Portfoler.com واجذب المشاريع وجهات التوظيف التي تناسب طموحاتك.
 الولايات المتحدة
 المملكة المتحدة
 ألمانيا
 فرنسا
 كندا
 الإمارات العربية المتحدة
 المغرب
 الهند
 إسبانيا
 أستراليا